Як USB-спікер може заразити ПК без фізичного контакту
· Майбутнє
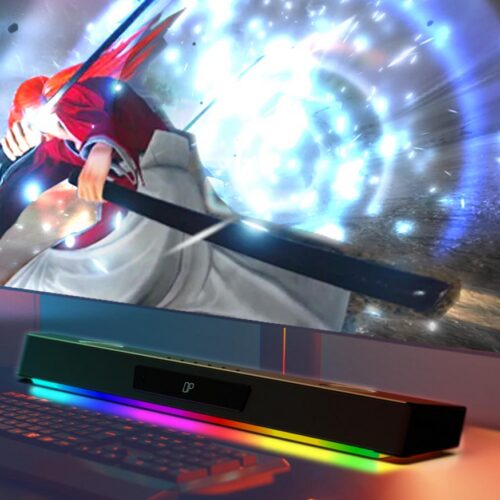
USB-спікер може заразити ПК без фізичного підключення, якщо він у зоні Bluetooth.
Операційні системи реалізують безліч заходів для запобігання прийняттю команд від віддалених пристроїв. Ці запобіжники, які покликані протистояти зловмисним атакам, зазвичай вимагають від хакерів проходити через всілякі труднощі, щоб обійти ці заходи. Але що якщо виконання віддаленого коду було б так само простим, як бути в межах Bluetooth-достатності динаміка, підключеного до цільового пристрою?
Виявляється, це можливо, принаймні коли динамік є Sound Blaster Katana V2X, що продається компанією Creative Technologies, яка базується в Сінгапурі. Цей динамік, що коштує 283 долари, отримав безліч позитивних відгуків, які захоплюються звуком і продуктивністю його та попередньої версії — Sound Blaster V2.
Проксі для зламу ПК
Дослідник Расмус Моорац випадково натрапив на цей хак, після того як придбав Katana V2X — саундбар, що підключається до ПК, Mac і пристроїв Linux через USB або Bluetooth. Моорац був зацікавлений, чи зможе він створити інструмент для Linux, який взаємодіяв би з його динаміком. Він виявив, що може зробити це через CTP — власний механізм, якому, за його припущеннями, є скороченням від Creative Transport Protocol.
CTP дозволяє пристроям, підключеним через Bluetooth або USB, надсилати команди динаміку, такі як зміна кольору світлодіодів і налаштувань еквалайзера. CTP також дозволяє підключеним пристроям отримувати відповіді від динаміка.
На здивування Моораца, його Bluetooth-пристрій зміг підключитися до динаміка, який був підключений до ПК через USB, без жодної аутентифікації. Більш того, його Bluetooth-пристрій не потрібно було спершу парувати. Також неприємно приємно: одна з команд CTP, позначена "завантажити нове програмне забезпечення на пристрій", дозволила йому замінити офіційне ПЗ на своє власне. Процес перепрошивки не використовував цифровий підпис або інші заходи, щоб запобігти завантаженню неофіційного коду.
Оригінал: arstechnica.com