ШІ прискорює глобальну кризу кібербезпеки, попереджає CTO Check Point
· Майбутнє
Штучний інтелект скоротив час від виявлення вразливості до хакерської атаки з місяців до лічених днів, роблячи традиційне оновлення ПЗ неефективним.
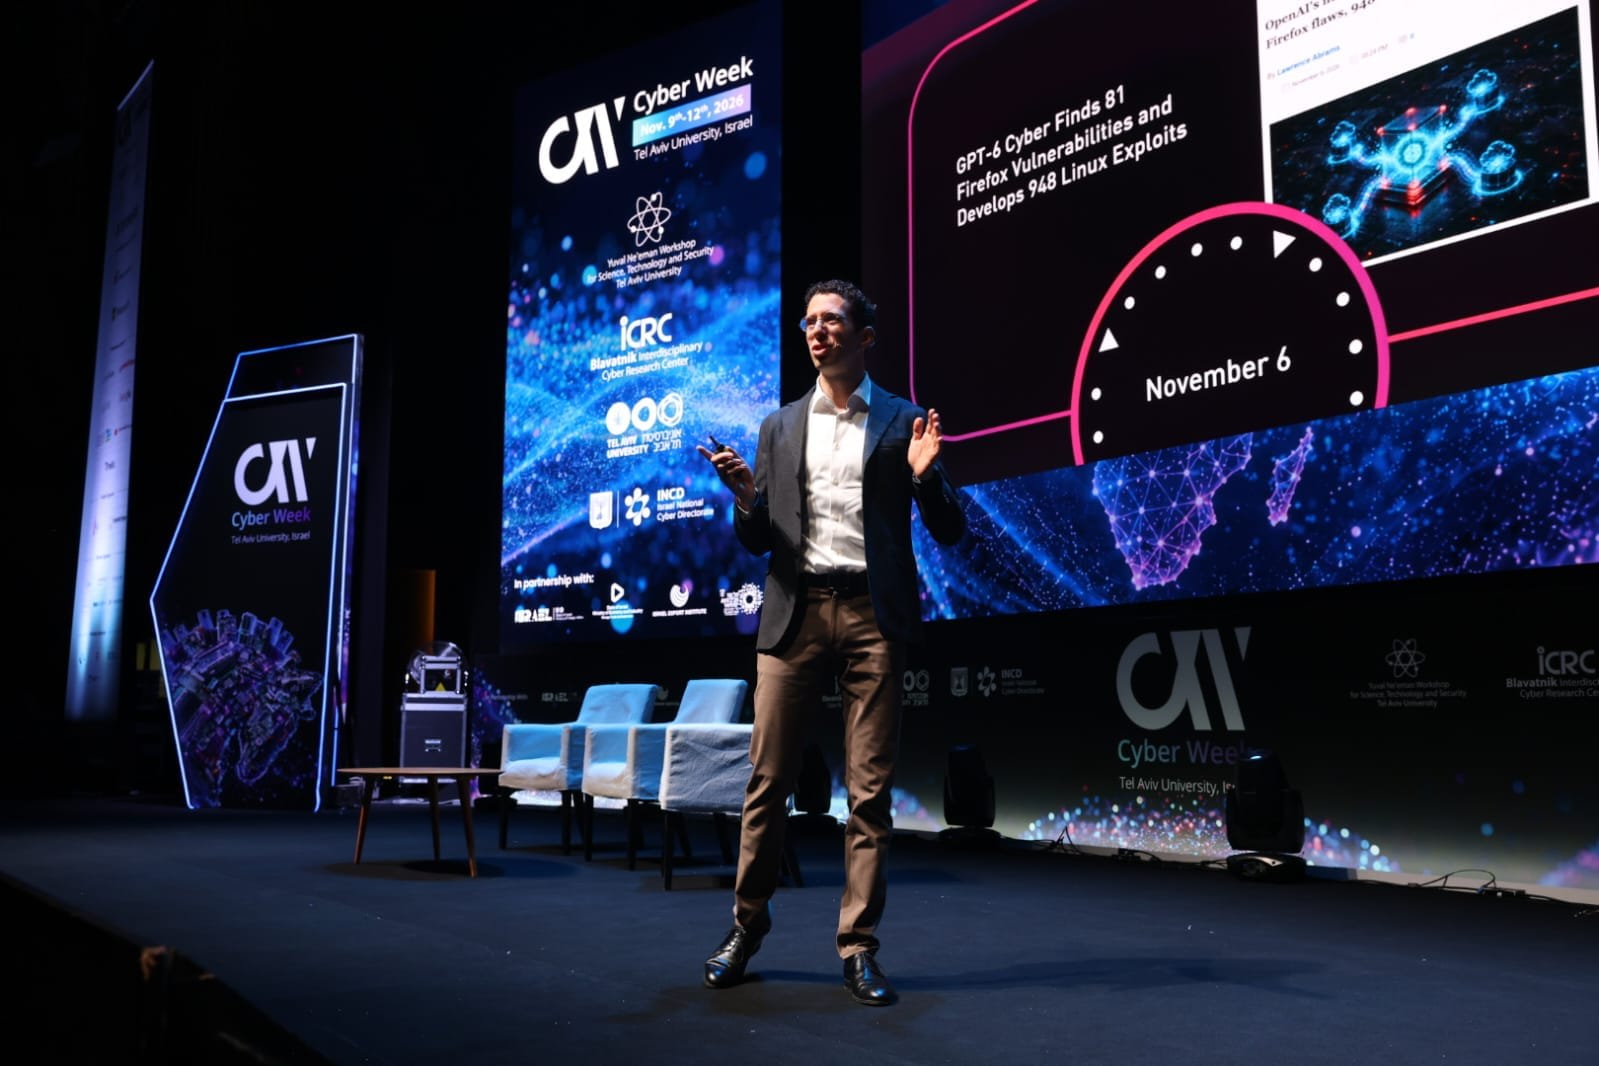
Більша частина інтернету перебуває на «бомбі уповільненої дії», закладеній у застарілому програмному забезпеченні, а штучний інтелект значно прискорює відлік до її вибуху. Про це під час інтерв’ю на полях «Кібертижня» в Тель-Авівському університеті у вівторок попередив технічний директор Check Point Джонатан Зангер.
У центрі кризи — застаріла програмна інфраструктура, яка залишається головною мішенню для хакерів. Зангер особливо наголосив на серйозній загрозі, яку становлять вразливості типу «PHP-to-shell», що, за його словами, стосуються приблизно 70% вебсайтів у світі.
«З погляду типу вразливості це дуже небезпечний варіант, — сказав він. — Він дозволяє неавторизоване виконання віддалених команд, а це означає, що будь-хто може запустити цей код, і потенційна шкода є максимально можливою, адже зловмисник не просто втручається в роботу сервісу, а фактично захоплює всю систему».
Традиційні патчі безпеки більше не встигають за темпом атак
Інтеграція штучного інтелекту в кібератаки докорінно змінила швидкість, з якою хакери можуть використовувати вразливості, пояснив Зангер.
Лише кілька років тому середній час між оприлюдненням інформації про вразливість і початком її використання зловмисниками становив від трьох до чотирьох місяців, зазначив він.
Сьогодні це «вікно» скоротилося до лічених днів. Зангер навів нещодавній приклад із Amazon Web Services (AWS), коли зловмисники почали експлуатувати вразливість ще до виходу офіційного оновлення безпеки.
Оскільки компанії не можуть реагувати вручну з тією ж швидкістю, що й автоматизовані системи, традиційні цикли випуску патчів більше не здатні ефективно протистояти сучасним загрозам.
«Ви не можете переграти машину, виправляючи помилки, і ви не можете змусити людей працювати на швидкості машини, — сказав він. — Основна ідея, принаймні з нашої точки зору, полягає в тому, щоб зосередитися на запобіганні атакам, а не лише на їх виявленні та реагуванні».
Цей зсув особливо важливий, оскільки роль ШІ у кіберзлочинності кардинально еволюціонувала: від інструменту, що допомагав писати фішингові листи у 2024 році, до автономного оператора, здатного самостійно проводити атаки.
До 2025 року, додав він, програмне забезпечення на базі ШІ почало використовувати протоколи, такі як Model Context Protocol (MCP), що дозволяє йому автономно діяти в мережі інтернет.
Одним із прикладів, на якому наголосив Зангер, стала Vapor Panda — підтримуване китайською державою угруповання, яке атакувало понад 200 організацій у 14 країнах, використовуючи інфраструктуру з відкритим вихідним кодом під назвою RTX.
«Це тенденція, яка насправді є загальною для використання ШІ, — констатував експерт. — Зловмисники створюють більш складну інфраструктуру для проведення масштабних кіберкампаній, і ШІ вже не просто помічник — він є оператором, що стоїть за принаймні частиною цих операцій».
Людський фактор залишається головною вразливістю
Попри стрімкий розвиток автономного ШІ та серйозні недоліки в застарілому ПЗ, корпоративні мережі все ще стикаються з однією вразливістю, яку неможливо усунути програмним оновленням: людською поведінкою.
Зангер пояснив, що поки організації будують багаторівневі системи безпеки — підхід, відомий як «глибинний захист» (defense in depth), — хакери дедалі частіше обирають найслабшу ланку через складні соціально-інженерні кампанії, спрямовані на маніпуляцію працівниками.
«Подібно до того, як ми використовуємо глибинний захист, намагаючись убезпечити кожну частину організації, зловмисники завжди націлюватимуться на найслабшу ланку, незалежно від того, людина це чи ні», — зауважив він.
Масштаби атак, спрямованих на співробітників, також швидко зростають. Зангер навів дані про 500-відсотковий стрибок у використанні техніки «ClickFix», під час якої зловмисники видають себе за IT-адміністраторів і змушують працівників виконувати дії, що ставлять під загрозу безпеку їхньої організації.
Масштабні корпоративні витоки даних також дедалі частіше базуються на скоординованій соціальній інженерії, а не лише на технічних атаках.
Він вказав на масштабний злам Binance, який, за його словами, почався не з «грубої сили» (brute-force) на системи компанії. Натомість зловмисники проводили фейкові співбесіди, під час яких ошукані кандидати завантажували шкідливе програмне забезпечення.
Згодом хакери використали ШІ для горизонтального переміщення мережею компанії, отримуючи доступ до додаткових систем після початкового проникнення.
Підсумовуючи, Зангер зазначив: у міру еволюції цих тактик компанії повинні поєднувати традиційні методи кіберзахисту з інтенсивними тренінгами з підвищення обізнаності, які допоможуть працівникам бути готовими до нових загроз.
Оригінал: www.jpost.com